


Kun to av 476 simulerte phishing-e-poster førte til registrert kompromittering i en norsk regionalbank. Bak de gode resultatene ligger mange års systematisk sikkerhetsarbeid, hvor kontinuerlig opplæring og phishing-simuleringer gjennom XtraMile spiller en viktig rolle.
Med stadig mer avanserte svindelforsøk og strengere krav til informasjonssikkerhet er det viktigere enn noen gang å holde de ansatte oppdatert. Banken har tatt dette på alvor, med målrettet sikkerhetstrening som både skal beskytte banken og bidra til tryggere kunder.
XtraMile har snakket med en rådgiver innen teknologi og digitalisering i en norsk regionalbank om hvordan banken jobber med IT-sikkerhet, og hva som ligger bak de gode resultatene.
Møter et stadig mer krevende trusselbilde
Svindelforsøk, phishing og cyberangrep er en vedvarende utfordring for finansbransjen. Banken opplever kontinuerlige forsøk på digitale angrep, samtidig som nye metoder og økt bruk av kunstig intelligens gjør det stadig mer krevende å avsløre svindel.
Tekniske sikkerhetssystemer er en viktig del av forsvaret, men bankens rådgiver understreker at de ansatte også spiller en avgjørende rolle.
– Vi har mange tekniske sikkerhetstiltak på plass, men det er de ansatte som må være oppmerksomme. Når du får en e-post, må du stoppe opp og tenke: Er dette reelt, eller er det noen som forsøker å lure meg?
Sikkerhetsopplæring beskytter også kundene
For banken handler informasjonssikkerhet om mer enn å beskytte egne systemer og kundeopplysninger. Den har også et ansvar overfor kundene, blant annet gjennom finansavtaleloven.
God kunnskap om svindelmetoder er derfor viktig for at ansatte skal kunne gi råd og bidra til å forebygge svindel. Kompetansen de tilegner seg gjennom sikkerhetsopplæring og phishing-simuleringer, kommer dermed også kundene til gode.
– Det er veldig viktig at ansatte hos oss kan rådgive kundene. Phishing-simuleringene er en god måte å lære på, og denne kunnskapen tar de med seg inn i kundesamtalene, forklarer rådgiveren.
DORA skjerper kravene til sikkerhet og dokumentert opplæring
DORA (Digital Operational Resilience Act) er et EU-regelverk som skal styrke finanssektorens motstandskraft mot digitale angrep og IKT-hendelser. Regelverket trådte i kraft i Norge 1. juli 2025 og stiller blant annet krav til sikkerhetsopplæring, dokumentasjon og oppfølging av leverandører.
For banken betyr det at den må kunne dokumentere både gjennomført opplæring og hvordan leverandørenes informasjonssikkerhet blir fulgt opp.
– Vi må kunne dokumentere rutinene våre og at ansatte faktisk har fått opplæring. XtraMile-portalen er veldig god å ha til dokumentasjon av kurs og opplæring. Samtidig må vi kunne dokumentere hvordan vi følger opp sikkerheten hos leverandørene våre. Mange leverandører får derfor ganske omfattende henvendelser fra banker om å dokumentere sikkerheten sin, forklarer rådgiveren.
Banken har arbeidet systematisk med informasjonssikkerhet lenge før DORA ble innført. Det nye regelverket har likevel gjort kravene til dokumentasjon og oppfølging enda tydeligere.
Systematisk phishing-trening gir imponerende resultater
Banken har arbeidet målrettet med sikkerhetsopplæring i mange år. Alle nyansatte får innføring i informasjonssikkerhet, og banken gjennomfører regelmessig trening og oppfølging for å holde sikkerhetsbevisstheten ved like.
Et sentralt verktøy er phishing-simuleringene gjennom XtraMile. Ansatte mottar realistiske, simulerte svindel-e-poster som tester deres evne til å gjenkjenne og håndtere phishing-forsøk.
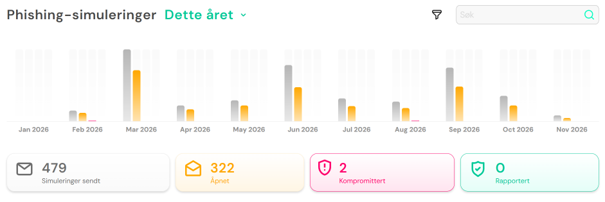
Resultatene fra siste periode er svært gode: Av 476 utsendte phishing-e-poster ble 321 åpnet, men kun to resulterte i registrert kompromittering. Det tilsvarer en kompromitteringsrate på bare 0,42 prosent – eller 99,6 prosent uten registrert kompromittering.
Rådgiveren peker på langsiktig og systematisk trening som en viktig forklaring på resultatene.
– Dette er resultatet av arbeid gjennom mange år. Vi har drevet med sikkerhetsopplæring lenge, og phishing-simuleringene fra XtraMile har vært veldig nyttige. Spesielt disse simuleringene synes vi har fungert veldig bra.
Selv om resultatene er svært gode, understreker rådgiveren at det ikke er noen grunn til å redusere innsatsen.
– Resultatene viser at vi er ganske gode, og det hadde jeg nesten forventet. Men det betyr ikke at vi er så gode at vi kan la være å fortsette treningen.
Enkel rapportering og dokumentasjon til styret
I tillegg til selve sikkerhetstreningen gir XtraMile banken oversikt over gjennomført opplæring og resultater. Denne dokumentasjonen brukes aktivt i bankens kvartalsvise rapportering om informasjonssikkerhet til styret.
– Vi bruker portalen i kvartalsrapporteringen til styret. Der viser vi blant annet hvor mange som har gjennomført opplæringen, og hvor mange som ikke har gjennomført. Det viktige for styret er å vite at opplæringen faktisk blir gjennomført, forteller rådgiveren.
Med XtraMile får banken dermed et enkelt grunnlag for rapportering og dokumentasjon, samtidig som det blir lettere å følge opp opplæringsaktivitetene og kravene virksomheten er underlagt.
Enkel administrasjon og tett samarbeid med XtraMile
Rådgiveren er også godt fornøyd med hvor enkelt det har vært å ta i bruk XtraMile. Med hjelp fra XtraMile kom banken raskt i gang med phishing-simuleringene, og løsningen har krevd lite løpende administrasjon.
Rådgiveren trekker også frem tilgjengeligheten og den personlige oppfølgingen fra XtraMile-teamet.
– Det har vært et veldig godt samarbeid. Det er kort vei til å ta en prat på Teams hvis det er noe. Det jeg liker aller best, er at det er lett å få tak i folk og lett å få svar. Det setter jeg stor pris på med XtraMile, avslutter rådgiveren.
|
Kort oppsummert: Slik bruker banken XtraMile
|
Om Kunden
Kunden i denne historien er en selvstendig, regional sparebank med flere kontorsteder i Norge.
- Ansatte: Rundt 220 medarbeidere i hele konsernet.
- Geografisk dekning: Flere kontorsteder i Norge.
- Virksomhet: Bank- og finanstjenester, regnskap og rådgivning samt eiendomsmegling.